

AI Agent攻击威胁升高 网安署长蔡福隆吁企业落实基本防护
- 罗彩薇
-

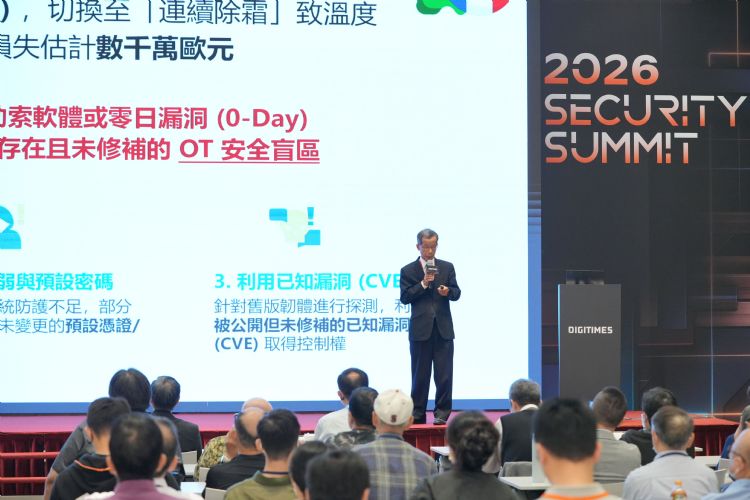
AI Agent加速网络攻击,企业网安防御面临更大挑战。数码发展部资通安全署署长蔡福隆于DIGITIMES「 Security Summit 2026」致词时指出,近期国内外AI相关攻击明显增加,但网安防御的基本原则并未改变。他呼吁企业落实资产盘点、漏洞修补、存取控管、异常监测及备份备援,降低遭受攻击与营运中断的风险。
蔡福隆指出,2026年AI相关攻击明显增加,政府机关与企业均面临威胁。他以COVID-19疫情初期为例,强调面对新型态攻击,应先落实基本防护措施。过去黑客仰赖人工寻找目标,部分系统可能侥幸未遭入侵;如今AI Agent能自动化查找弱点并发动攻击,企业已难再心存侥幸。
蔡福隆提到,近期日、韩接连发生重大网络攻击事件,部分企业因设备暴露于网际网络,遭黑客入侵并造成营运损失。台湾同样面临威胁,政府机关及企业均传出遭受攻击。面对跨国蔓延的网络攻击,台湾难以置身事外,他提醒企业必须强化自身防御能力。
在防护策略上,蔡福隆呼吁企业缩小攻击面,全面盘点暴露于网际网络的网站、系统与设备,包括已停用的网站、测试环境及备用系统。对于不需提供外部存取的服务,应停止对外开放;缺乏维护的设备则应下架,避免成为黑客入侵内部网络的跳板。
其次,企业应优先修补对外系统的高风险漏洞,无法立即修补时,可透过网页应用程序防火墙或强化设定降低风险,必要时采取隔离措施。同时加强帐号权限与口令管理,部署端点侦测与回应及安全监控机制,对异常警讯实时处理,避免忽略早期入侵迹象。
蔡福隆特别强调备份备援的重要性。他举例,国内一家业者遭勒索软件攻击,虽然使用NAS备份数据,但因备份未启用不可窜改快照功能,导致多年累积的内容资产一并遭到加密,无法顺利复原。
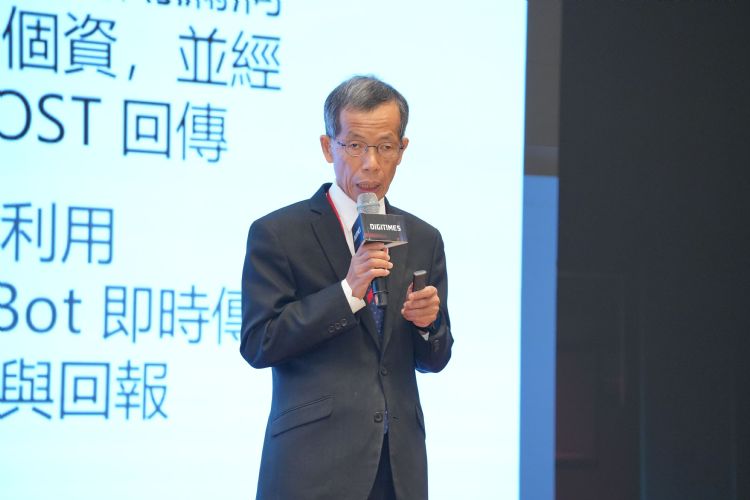
他建议企业遵循「3-2-1」备份原则,保留三份数据副本、使用两种不同存储媒体,并确保至少一份离线备份;同时评估启用不可窜改快照,并定期演练系统复原程序,确认发生事故时能恢复营运。
蔡福隆最后提醒,面对AI自动化攻击,企业不能抱持不会成为目标的侥幸心理。现阶段最务实的作法,仍是将基本防护措施确实执行,并确保重要数据在遭受攻击后能够复原。