

QNAP强化企业内网防护 ADRA NDR X强化威胁阻断及数据复原
- 陈诗函/台北
-

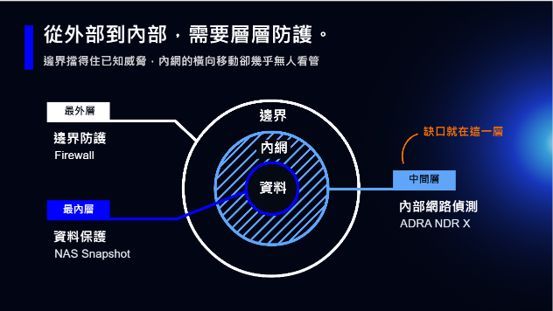
勒索软件攻击手法日益复杂,企业过去多将网安防护重点放在外部网络,透过防火墙与端点防护阻挡入侵,却相对忽略内部网络的安全风险。攻击者一旦透过社交工程取得合法帐号,便可能潜入内网扫描设备、探索权限及寻找重要数据,待掌握环境后才发动攻击。
由于内部装置之间的流量未必经过防火墙,即使企业已部署边界防护与数据备份机制,仍可能难以及时察觉横向移动等异常行为。针对这项防护缺口,威联通科技(QNAP)推出ADRA NDR X网络侦测与回应方案,结合AI行为分析、交换器实时阻断及NAS快照保护,协助企业强化内网威胁侦测与应变能力,降低攻击扩散及数据损失风险。
威联通科技(QNAP)先进网通专案副理许智杰以2025年英国零售商Marks & Spencer(M&S)遭受网络攻击为例,说明内网防护不足可能造成的损失。当时攻击者透过社交工程欺骗委外IT服务台,取得合法帐号凭证,随后在企业内网潜伏、探索系统并寻找攻击目标,最终发动勒索软件攻击,造成在线服饰销售停摆约7周,营业利益受到约3亿英镑冲击。
他提醒,这类攻击的危险之处,在于攻击者可以利用合法身份进行活动,企业若缺乏对内部装置连线行为的持续监测,便可能错失及早发现威胁的机会。
M&S事件也凸显出企业网安的当下破口,即便已建立数据备份与复原机制,如果无法及早掌握内网异常活动,仍可能在攻击发生后面临营运中断与数据受损风险。许智杰指出,QNAP深耕网络存储与数据保护,长期持续关注企业核心数据的安全风险,针对内网异常活动难以察觉的网安破口,他认为,除了既有NAS提供的备份、备援与数据隔离机制,更需要在攻击者接触重要数据前及早发现威胁。
对此,QNAP善用自身在存储与网通领域的技术基础,从2021年起投入ADRA NDR开发,透过NAS与交换器的整合,将防护能力延伸至内网流量监测与威胁处置,协助企业降低攻击扩散及核心数据受损的风险。
结合AI行为学习 识别内网未知威胁
针对企业内网流量难以监控的问题,ADRA NDR X采用旁路侦测架构,透过核心交换器的Mirror/SPAN Port复制网络流量,交由安装在QNAP NAS上的软件进行分析。这种方式不需大幅调整既有网络架构,也无须在终端设备安装代理程序,可监测跨VLAN的可疑连线,对于不方便安装防护软件的工厂生产设备尤其适用。此外,所有侦测与分析作业均在地端完成,企业内网数据不必传送至外部云端。
在威胁识别方面,ADRA NDR X内建超过43,000条攻击签章,可侦测已知的网络扫描、漏洞利用及恶意软件行为。面对零日漏洞、合法帐号遭盗用及AI驱动的新型态攻击,则利用机器学习分析装置的异常行为。
许智杰说明,系统会先经过7至30天学习期,掌握每台装置平时的流量体积、连线对象、活动时间及通讯协定,建立个别行为基准线,之后持续比对,提高异常判断的精确度。例如,当装置突然在非工作时段连线至陌生主机,或短时间大量扫描内部设备,即使未符合既有攻击签章,也可能被系统识别为可疑活动。
串接威胁阻断与数据保护 降低网安导入门槛
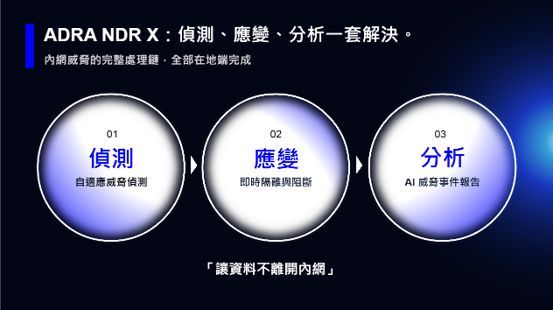
当ADRA NDR X侦测到异常活动并判定为高风险事件后,可自动通知兼容交换器,依MAC位址封锁可疑装置,限制攻击者继续在内网横向移动,同时触发QNAP NAS快照,保存当下的数据状态,供后续还原使用。许智杰指出,勒索软件在正式加密数据前,通常会先扫描主机、探索重要数据,过程中可能出现大量异常连线或SMB流量暴增。透过行为侦测与设备连动,企业有机会在数据遭到加密前采取应变措施,减少攻击扩散及数据损失风险。
完成威胁阻断后,IT人员仍需厘清攻击来源与事件经过。ADRA NDR X结合大型语言模型(LLM),分析可疑封包及相关事件纪录,将原本分散的告警整理成攻击链、威胁摘要与处置建议,并分别提供IT技术调查报告及管理阶层风险报告。相较过去需要人工逐一检视封包与系统纪录的方式,可降低事件调查负担,协助企业判断后续处置方向。
在部署与成本方面,ADRA NDR X可搭配兼容的QNAP NAS与交换器使用,也支持Cisco、HPE及Aruba部分交换器型号,降低企业汰换既有设备的需求。多据点企业则可透过ADRA Connector集中查看各站点的网安状况。许智杰表示,QNAP已具备NAS与交换器的软硬件整合基础,因此ADRA NDR X采取软件零订阅费、零装置授权费的模式,降低企业持续投入网安防护的成本。
展望后续发展, QNAP将持续强化AI分析与未知威胁识别能力,并依市场需求评估扩大第三方交换器的兼容范围。许智杰表示,QNAP自2021年投入ADRA NDR开发以来,便将产品部署于QNAP内部,透过长期使用掌握实际需求并改善功能。未来除了扩充既有网络设备的支持,也将持续深化自家NAS与交换器的整合,让企业能依照现有设备与网络环境,选择适合的内网防护方案。