

AI漏洞冲击企业网安 CISO会长金庆柏建议强化AI治理与供应链联防
- 罗彩薇
-

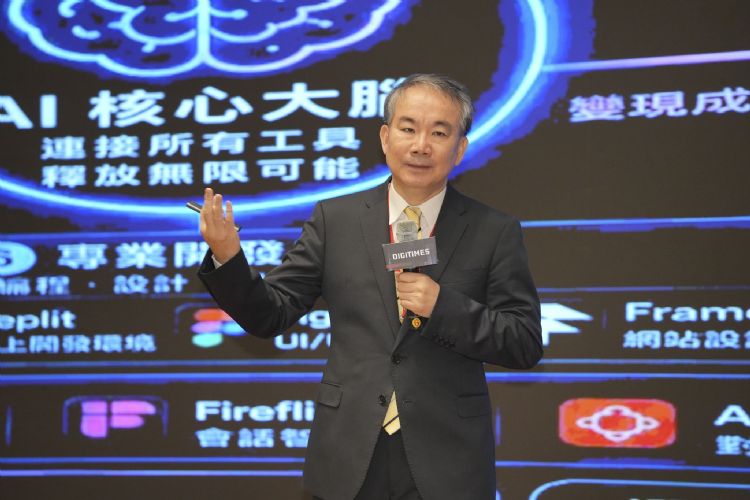
生成式AI与AI代理(AI Agent)加速企业创新,也让网络攻击的速度、规模与复杂度大幅提升。台湾CISO联盟会长暨华硕集团网安长金庆柏于DIGITIMES「Security Summit 2026」以「从防御到韧性:企业网安治理的下一步」为题指出,企业若仍依赖传统边界防护与人工漏洞修补,将难以应付AI驱动的网安威胁,必须将员工责任、AI治理、产品安全及供应链联防纳入整体管理。
金庆柏表示,台湾位居全球AI硬件供应链核心,也成为网络攻击高度集中的地区。他引用统计表示,台湾每日平均遭受约2,800万次网络攻击,AI工具更大幅降低漏洞挖掘与攻击程序开发门槛,使攻击者得以持续进行自动化扫描。根据演讲引用的美国国家漏洞数据库(NVD)数据,2026上半年公开漏洞数量超过3.5万个,年增近5成。过去企业习惯配合微软每月「周二修补日」(Patch Tuesday)安排更新,如今已面临几乎每天都须处理漏洞的压力。
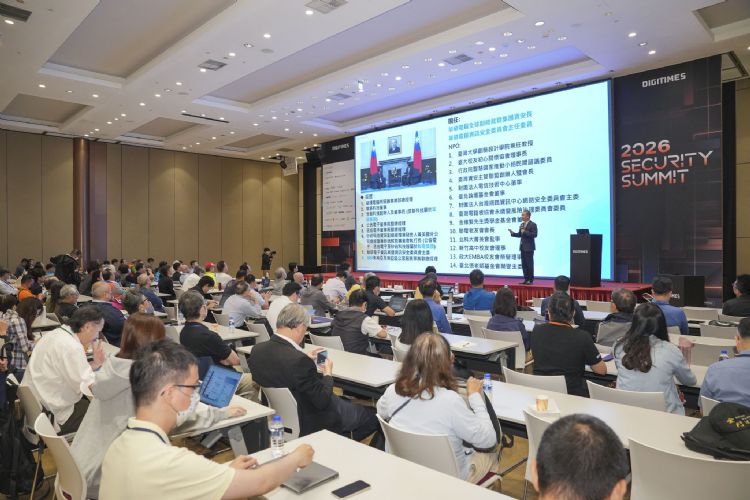
面对漏洞数量与攻击速度同步增加,他建议企业回归网安基本功,包括资产盘点、身份与存取管理、特权帐号控管,以及淘汰缺乏维护的老旧系统,避免管理疏漏成为攻击入口。
金庆柏以华硕集团经验为例指出,华硕一方面发展AI服务器、AI PC及企业AI服务,另一方面也积极将AI工具导入研发、法务、财务等内部业务。然而,员工使用AI处理工作数据,可能涉及机密外泄、权限滥用与未经授权的数据交换,华硕为此推动数据分级与使用规范,依信息敏感程度界定哪些内容可提供AI处理,并要求数据拥有者承担管理责任。
金庆柏认为,网安长无法替所有部门判断数据是否适合输入AI,业务主管与使用者都必须了解数据界线。对于具备自主执行能力的AI Agent,则应采取最小权限、行为监控及人类最终审核机制,避免AI取得过度授权后造成连锁风险。
他进一步指出,AI治理已受到法规及投资评监关注。2026年道琼永续指数相关企业永续评估新增负责任AI题组,要求企业提出政策、管理计划及具体执行证据;欧盟《网络韧性法》(CRA)也提高数码产品的漏洞管理、安全更新与通报要求。
金庆柏最后提醒企业,即便持续强化自身防护,仍有可能因供应商、开源元件或第三方服务的弱点遭到波及。因此,网安治理必须涵盖产品生命周期与供应链,透过软件物料清单(SBOM)、供应商管理及跨企业联防提升透明度。他再次强调,没有任何单一企业能独力确保整体供应链安全,企业须将安全性、法规遵循与营运韧性共同纳入管理责任。